
Microsoft'tan 1.090'ı aşkın açığa yama: Outlook açığı saldırılarda kullanılıyor
Microsoft, 10 Kasım 2026 Salı günü (TSİ 21.00) yayımladığı aylık güvenlik güncellemesiyle Windows, Office, SharePoint, SQL Server ve Azure gibi ürünlerinde yaklaşık 1.090 güvenlik açığını kapattı. Açıklardan yalnızca biri, Outlook'taki bir sahtecilik (spoofing) açığı, Microsoft'a göre saldırılarda kullanılıyor. Güncelleme, Ekim'deki rekor paketin ardından binin üzerinde açık içeren ikinci ardışık ay oldu.
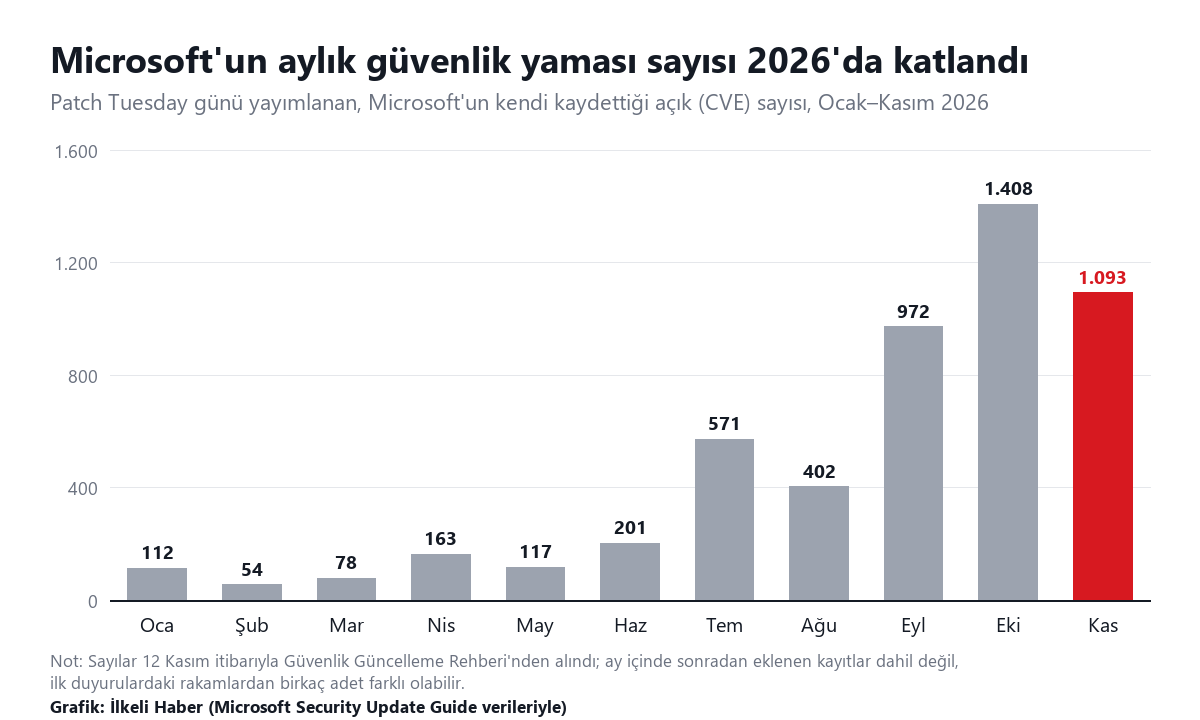
Toplam sayı kaynağa göre değişiyor. Microsoft'un Güvenlik Güncelleme Rehberi'nde (Security Update Guide) 10 Kasım tarihli ve Microsoft'un kendi kaydettiği 1.093 açık (CVE) bulunuyor; PDQ da aynı rakamı veriyor. SecurityWeek ve CyberScoop 1.094 kayıt sayarken, Qualys'in ve BleepingComputer'ın 1.235'lik rakamı Chromium tabanlı Edge tarayıcısına ait 142 açığı da kapsıyor. CrowdStrike ise farklı bir sayım yöntemiyle 1.252 rakamını kullanıyor. Kritik olarak sınıflanan açık sayısı PDQ'ya göre 63, CrowdStrike'a göre 68.
Saldırılarda kullanılan Outlook açığı uyarı vermeden bağlantı kurduruyor
Aktif istismar edilen açık CVE-2026-124194 numarasını taşıyor. Microsoft bunu "orta" önem derecesinde sınıflandırıyor ve 10 üzerinden 6,5 puan veriyor. Şirketin açıklamasına göre saldırgan, özel hazırlanmış bir mesaj dosyasını kurbana gönderip açmaya ikna ederse Outlook, olağan "dış içerik" uyarısını göstermeden saldırganın denetimindeki bir ağ konumuna bağlanabiliyor. Bu bağlantı, kullanıcının kimliğine bürünmekte kullanılabilecek oturum bilgilerini sızdırabiliyor. CrowdStrike bu bilginin Windows'un NTLMv2 parola özeti olduğunu belirtiyor. Microsoft, Önizleme Bölmesi'nin bu açık için saldırı yolu olmadığını, dosyanın açılması gerektiğini vurguluyor.
Qualys'e göre ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), açığı "bilinen istismar edilen açıklar" kataloğuna ekledi ve federal kurumlara 24 Kasım'a kadar yama süresi verdi. Microsoft'un teşekkür listesinde açığı bildiren isim olarak "Anthropic'ten Benoit Sevens, Claude kullanarak" ifadesi yer alıyor. Aynı listede başka araştırmacıların da Z.ai'nin GLM modeli gibi yapay zekâ araçlarıyla çalıştığı belirtiliyor.
Giriş yapmadan ağ üzerinden kod çalıştırma: MSMQ, LDAP ve Windows Search açıkları
Güvenlik firmalarının öne çıkardığı asıl risk grubu, saldırganın sisteme oturum açmasına gerek kalmadan ağ üzerinden kod çalıştırabildiği açıklar. CrowdStrike, bu türden 14 açıklık bir küme tespit ettiğini ve bunların arasında Windows Message Queuing (MSMQ, uygulamalar arasında mesaj taşıyan kuyruk hizmeti) bileşenindeki beş kritik açığın bulunduğunu belirtiyor. Qualys, MSMQ açıklarının bellek yönetimi hatalarından kaynaklandığını ve kimlik doğrulaması olmadan istismar edilebildiğini yazıyor.
En yüksek puanlı açıklar arasında 9,8 puanlı Windows LDAP (kurum ağlarında kullanıcı dizinlerine erişim protokolü) ve Windows Search açıkları var. CrowdStrike'a göre Windows Search açığında saldırgan, Exchange sunucusuna özel hazırlanmış ekli bir e-posta gönderiyor ve dizinleyici bu eki kimse dokunmadan işliyor. Zero Day Initiative'den Dustin Childs, CyberScoop'a bu açığı "yüksek değerli bir hedefte sıfır tıklamalı kod çalıştırma" olarak nitelendirdi; LDAP açığının ise özellikle etki alanı denetleyicilerinde yıkıcı olabileceğini söyledi.
SharePoint'te 9,9 puanlı yetki açığı, Office'te Önizleme Bölmesi riski
Ayın en yüksek puanı (9,9), SharePoint Server'daki CVE-2026-120002 numaralı yetki yükseltme açığına ait. Microsoft'a göre okuma yetkisine sahip ve ilgili SharePoint "Secure Store" uygulamasına üye bir kullanıcı, özel hazırlanmış bir ağ isteğiyle sunucunun, paylaşılan kimlik bilgileri üzerinden bağlı iş servislerinde yetkisiz işlem yapmasını sağlayabiliyor. Açık "önemli" sınıfında olsa da PDQ, düşük karmaşıklıkta ve kullanıcı etkileşimi gerektirmeden istismar edilebildiğine dikkat çekiyor. Azure DevOps Server'daki bir açık da 9,9 puan aldı.
Office tarafında PDQ, 201 açıktan 154'ünün uzaktan kod çalıştırma türünde olduğunu hesaplıyor. CrowdStrike'a göre Outlook ve Word'deki sekiz kritik açık, kötü amaçlı bir belgenin yalnızca Önizleme Bölmesi'nde görüntülenmesiyle tetiklenebiliyor; yani dosyayı açmak bile gerekmiyor. Firma, bu tablonun üst üste üçüncü ay tekrarlandığını not ediyor.
Ekim'deki 1.400'ü aşan rekorun ardından ikinci binlik ay
CrowdStrike ve CyberScoop'a göre Microsoft Ekim'de 1.413 açık kapatarak tek ayda rekor kırmıştı; Eylül'deki sayı 972'ydi. Güvenlik Güncelleme Rehberi'nde Ekim ayı boyunca, Patch Tuesday dışındaki günlerde eklenenlerle birlikte 1.475 Microsoft kaydı bulunuyor. Karşılaştırma için yılın ilk yarısında aylık sayılar 54 ile 201 arasında kalmıştı.
İncelenen kaynaklar artışın nedenine dair kesin bir açıklama yapmıyor. Childs, CyberScoop'a istismar edilen sıfırıncı gün açığı sayısının azalmasının daha az saldırı anlamına gelmediğini söyledi ve yapay zekânın kapalı kaynak yazılımlarda açık bulup istismar etmekten çok yamaları tersine mühendislikle çözümlemekte başarılı olduğunu savundu. Bu değerlendirme, yamanın yayımlanmasından sonra geçen sürenin önemini artırıyor.
Aynı gün çip üreticileri de güncelleme yayımladı. SecurityWeek'e göre Intel 24, AMD 29 güvenlik bülteniyle toplamda 200'den fazla açığı duyurdu. Intel'in kritik açığı, TDX Migration Trust Domain (MigTD) yazılımını etkiliyor. AMD'de açıkların büyük bölümü grafik ürünlerinde ve bazı düzeltmeler henüz tamamlanmadı. Adobe da Qualys'e göre dokuz bültenle 63 açığı kapattı.
Windows Update ile yamayı yüklemek: önce kim acele etmeli?
Ev kullanıcılarında güncelleme otomatik gelir, ancak elle başlatmak da mümkün. BleepingComputer'a göre Windows 11'de Başlat > Ayarlar > Windows Update > Güncelleştirmeleri denetle yolu izlenerek KB5132061 ve KB5131087 numaralı paketler yüklenebiliyor; ardından bilgisayarın yeniden başlatılması gerekiyor. Outlook açığı için Microsoft 365 uygulamaları ile Office LTSC 2021 ve 2024 sürümlerine de güncelleme çıktı; Office uygulamalarında Dosya > Hesap > Güncelleştirme Seçenekleri > Şimdi Güncelleştir adımıyla kontrol edilebilir.
Güvenlik firmalarının değerlendirmelerine göre en acil grup kurumlar:
- SharePoint Server, Exchange Server ve SQL Server çalıştıran şirketler,
- Etki alanı denetleyicileri (LDAP açığı) ve MSMQ hizmeti açık olan Windows sunucuları,
- Outlook'u yoğun kullanan ve dışarıdan gelen eklere maruz kalan ofis çalışanları.
BleepingComputer'a göre Microsoft, bu yazının hazırlandığı 12 Kasım itibarıyla güncellemeyle ilgili bilinen yeni bir sorun duyurmadı.
Kaynaklar: Microsoft Security Update Guide, CrowdStrike, PDQ, Qualys, CyberScoop, SecurityWeek, BleepingComputer
 Fransa: Süpermarket Buzdolaplarını İran Hackledi
 Facebook Messenger, merakla beklenen özelliğe kavuştu
 Internet hızı en yüksek ülkeler | Türkiye kaçıncı sırada?
 Samsung Galaxy S8 ne zaman çıkacak? Fiyatı ne olacak?
 Facebook ve Twitter’a referandum uyarısı geldi
 Nokia 3310 satışa çıktı mı? | Nokia 3310 fiyatı ne kadar?
 31 Ekim 2026 Cumartesi Reyting Sonuçları: Gönül Dağı Üç Kategoride Zirvede
 Kongo'daki Ebola Salgını Ülke Tarihinin En Büyüğü Oldu
 Brent petrol 90 doların altına indi: son ayların en düşük seviyesi
 Alman Ordusu Online Mağaza Açıyor: Vitrinde Tüfekli Oyuncak Ördek Var
 Manchester United 40 Yılın En Kötü Başlangıcında: Carrick'in Geleceği Bu Hafta Belli Olacak
 İngiliz komedyen Russell Brand'e tecavüz ve cinsel saldırıdan 10,5 yıl hapis
 Mercedes 2021'den Bu Yana İlk Kez Takımlar Şampiyonu: Brezilya'da Yağmurlu Yarışı Norris Kazandı
 Rusya'nın önde gelen bağımsız gazetesi Novaya Gazeta 33 yıl sonra kapanıyor
 Çin'in Ticaret Fazlası 10 Ayda 1 Trilyon Doları Aştı
 Charles Fırtınası Kapıda: İspanya ve Portekiz'de Kırmızı Alarm