
Avrupa Komisyonu yapay zekâ saldırısına uğradı
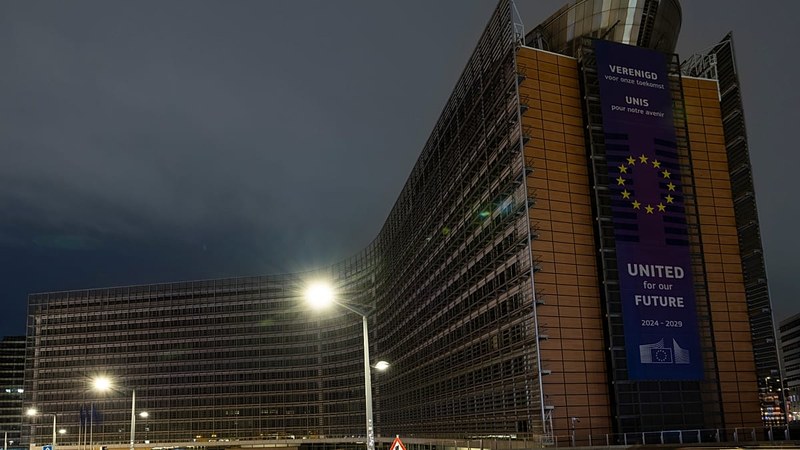
Avrupa Komisyonu, Ekim ayında yapay zekâ araçlarıyla yürütülen bir siber saldırının hedefi olduğunu 19 Kasım'da doğruladı. Komisyon sözcüsü Thomas Regnier, olayın 22 Ekim'de tespit edildiğini, bazı uygulamaların önlem olarak kapatıldığını ve bunların çoğunun yeniden açıldığını söyledi. AP'ye göre bu, 27 üyeli Avrupa Birliği'nin yapay zekâ aracı kullanılan bir saldırıyı ilk kez kamuoyuna bildirmesi.
Saldırganın kim olduğu ve personel verilerinin ele geçirilip geçirilmediği, bu yazının hazırlandığı 19 Kasım itibarıyla açıklanmadı.
Regnier yapay zekâ kullanımını nasıl doğruladı?
Regnier, Brüksel'deki günlük basın toplantısında gazetecilerin sorularını yanıtladı. AP'nin aktardığına göre sözcü, saldırının yapay zekâ araçlarıyla yapıldığını açıkça teyit etti. Bu tür araçların güvenlik açıklarını bulmak için kullanılabileceğini, özellikle de kötüye kullanılabileceğini belirtti.
Euronews'e göre Regnier, saldırının ARTEX adlı, herkesin erişebildiği bir yapay zekâ aracına dayandığını söyledi. ARTEX, aslında güvenlik ekiplerinin kendi sistemlerindeki açıkları bulması için geliştirilmiş bir "sızma testi" yazılımı. Sızma testi, bir sistemin saldırgan gözüyle denenerek zayıf noktalarının bulunması anlamına geliyor.
Sözcü, Komisyon'un "tespit edilen bir siber kampanyaya karşı gerekli adımları attığını" ifade etti. Son dönemde dünyada çok sayıda siber saldırı görüldüğünü, kimsenin bunlara karşı bağışık olmadığını da ekledi.
Maaş bordrosundan sağlık geri ödemesine hangi sistemler kapandı?
Olayı ilk olarak Politico duyurdu. Politico'nun haberine dayanan The Register'a göre aksaklık 10 günü aştı. Komisyon personelinin maaş bordrosu, izin talebi ve mesai kayıtları için kullandığı Sysper adlı insan kaynakları platformu kapatıldı. Sağlık giderlerinin geri ödendiği MyPMO uygulaması ve çeviri hizmetleri de etkilendi.
The Register, maaşların zamanında ödendiğini ancak bazı çalışanların izin ve mesai bildirimi yapamadığını yazdı. Sysper hafta başında yeniden açıldı, 18 Kasım'da kısa süreliğine bir kez daha devre dışı kaldı. Euronews'e göre 19 Kasım itibarıyla Sysper çalışıyordu, personelin sağlık sigortası sistemi JSIS ise hâlâ kapalıydı.
Regnier, Politico'nun saldırının kapsamına ilişkin haberini doğrulamaktan kaçındı. Etkilenen sistemlerin tam listesini Komisyon resmî olarak paylaşmadı.
Personel verileri sızdı mı?
Asıl belirsizlik bu noktada. Regnier, "Komisyon personelinin tamamını etkileyen bir veri ihlaline dair herhangi bir kanıt tespit etmedik" dedi. Bu ifade, sınırlı sayıda kişinin verisinin etkilenmiş olma ihtimalini dışarıda bırakmıyor.
Euronews'e göre Sysper ve JSIS gibi sistemlerde çalışanların adları, unvan dereceleri, ev adresleri ve iletişim bilgileri tutuluyor. Komisyon'un iç belgeleri ise ayrı bir sistemde saklanıyor ve normal şartlarda bu saldırıdan etkilenmemesi gerekiyor. Sözcü, fidye talebi alınmadığını da doğruladı.
AP'ye göre AB kurumlarının Brüksel'de yaklaşık 40 bin çalışanı var. Saldırı Komisyon'un genel merkezini hedef aldı; Avrupa Parlamentosu ve AB Konseyi benzer bir olay bildirmedi.
Komisyon saldırıya karşı hangi adımları attı?
Regnier'ye göre olay fark edilir edilmez soruşturma başlatıldı ve "önleyici tedbirler" alındı. Euronews, Komisyon'un bilgi teknolojileri birimi DG DIGIT'in soruşturmayı yürüttüğünü, AB kurumlarının siber güvenlik ekibi CERT-EU ile Avrupa Veri Koruma Denetçisi'nin bilgilendirildiğini yazdı.
The Register'a göre Komisyon'un en üst düzey iç kriz organı olan Kurumsal Yönetim Kurulu kasım başında acil toplandı. Teknolojiden sorumlu Komisyon Başkan Yardımcısı Henna Virkkunen de 18 Kasım'da diğer komiserlere bilgi verdi. Bir AB yetkilisi, saldırının büyük bölümünün kontrol altına alındığını söyledi.
Saldırının neden şimdi açıklandığına dair Komisyon'dan bir gerekçe gelmedi. Doğrulama, Politico'nun haberinin ardından basın toplantısında gelen sorular üzerine yapıldı. Euronews'e göre Hollandalı Avrupa Parlamentosu üyesi Bart Groothuis, Komisyon'un bu tür olay bilgilerini kamuoyuyla paylaşmak yerine kurum içinde tuttuğunu söyleyerek eleştirdi.
ARTEX neden güvenlik çevrelerini endişelendiriyor?
Euronews'e göre ARTEX, yazılımlardaki açıkları tespit eden bir araç; bulunan açık kapatılabileceği gibi istismar da edilebiliyor. BleepingComputer'ın aktardığına göre araç Temmuz 2026'da GitHub'da yayımlandı, FBI'a göre ise saldırganlar onu en geç Ağustos'tan beri kullanıyor. Geliştiricisi projeyi Ekim'de kaldırsa da kopyaları dolaşımda kalmaya devam etti.
CERT-EU, Kasım başında ARTEX konusunda uyarı yayımladı. AP'ye göre kurum, aracın herkese açık olmasının saldırganlar arasında yayılmasını hızlandıracağını ve daha sık, daha hızlı otomatik saldırılara yol açabileceğini yazdı. FBI'ın 13 Kasım tarihli uyarısına göre bazı vakalarda saldırganlar hedefi belirlemekten yetkili erişim elde etmeye üç saatten kısa sürede ulaştı.
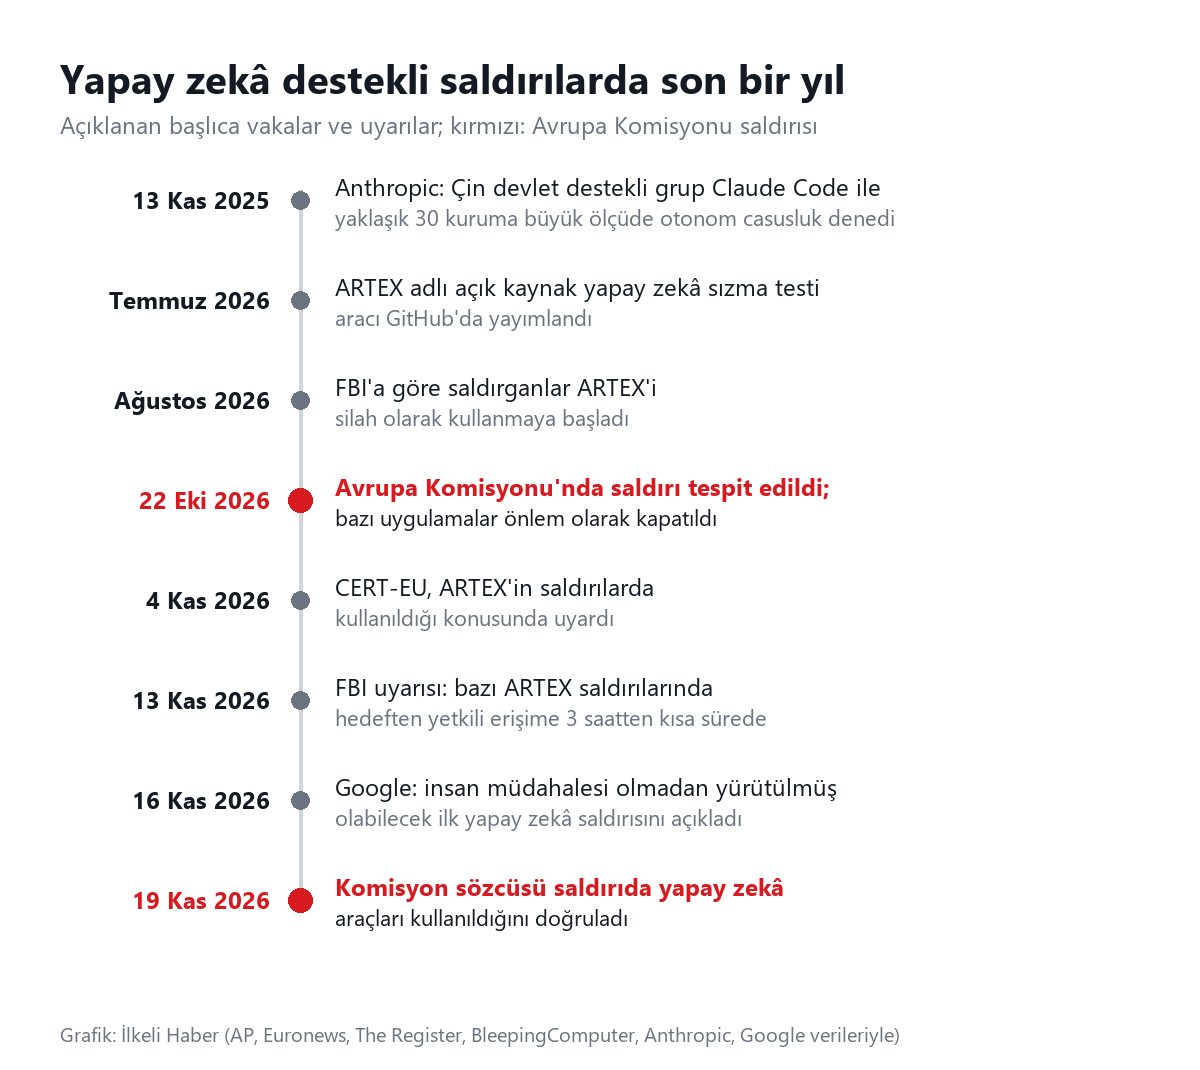
Komisyon'un açıklaması, yapay zekânın saldırılarda kullanımına ilişkin peş peşe gelen uyarıların ardından geldi. Google, 16 Kasım'da yapay zekâ ajanlarının insan müdahalesi olmadan yürüttüğü bir saldırı tespit ettiğini duyurmuştu (Google insansız yapay zekâ saldırısı yakaladı). Ancak Komisyon saldırısında yapay zekânın hangi aşamada ve ne ölçüde kullanıldığı, saldırganların sisteme nasıl girdiği henüz açıklanmadı.
Kaynaklar: AP, Euronews, Politico, The Register, BleepingComputer
 GTA 6 çıktı, eleştirmenlerden 99 puan aldı
 Avrupa'nın gaz devi Equinor siber saldırı altında
 Google insansız yapay zekâ saldırısı yakaladı
 Ürdün ve Irak aynı gün Telegram'ı kapattı
 Meta'ya İtalya'dan 805 milyon euro galeri erişimi cezası
 Voyager 1, 18 Kasım'da Dünya'dan bir ışık günü uzakta olacak
 Kongo'daki Ebola Salgını Ülke Tarihinin En Büyüğü Oldu
 Ukrayna'nın İHA saldırıları Rusya'nın rafineri kapasitesinin yüzde 30'unu durdurdu
 Manchester United 40 Yılın En Kötü Başlangıcında: Carrick'in Geleceği Bu Hafta Belli Olacak
 Alman Ordusu Online Mağaza Açıyor: Vitrinde Tüfekli Oyuncak Ördek Var
 İngiliz komedyen Russell Brand'e tecavüz ve cinsel saldırıdan 10,5 yıl hapis
 Brent petrol 90 doların altına indi: son ayların en düşük seviyesi
 Mercedes 2021'den Bu Yana İlk Kez Takımlar Şampiyonu: Brezilya'da Yağmurlu Yarışı Norris Kazandı
 Çin'in Ticaret Fazlası 10 Ayda 1 Trilyon Doları Aştı
 Novaya Gazeta 33 yıl sonra kapandı
 Charles Fırtınası Kapıda: İspanya ve Portekiz'de Kırmızı Alarm