
Google insansız yapay zekâ saldırısı yakaladı
Google, Rusça konuşan bir saldırganın yapay zekâ ajanlarıyla kurduğu bir sistemin, güvenlik açığını bulmaktan saldırıyı yürütmeye kadar tüm adımları insan müdahalesi olmadan yaptığını açıkladı. Şirketin tehdit istihbaratı birimi, bunun bu türden tespit ettiği ilk vaka olduğunu söylüyor. Hedefler arasında Fransa'daki medya, eğlence ve eğitim siteleri vardı.
Bulgular, Google Threat Intelligence Group (GTIG) ile şirketin olay müdahale birimi Mandiant'ın 16 Kasım'da duyurduğu üç aylık yapay zekâ tehdit raporunda yer aldı. Politico Europe, vakanın yapay zekâlı siber saldırılarda bir dönüm noktası olabileceğini yazdı.
Yamalardan saldırı üreten ajan nasıl çalışıyordu?
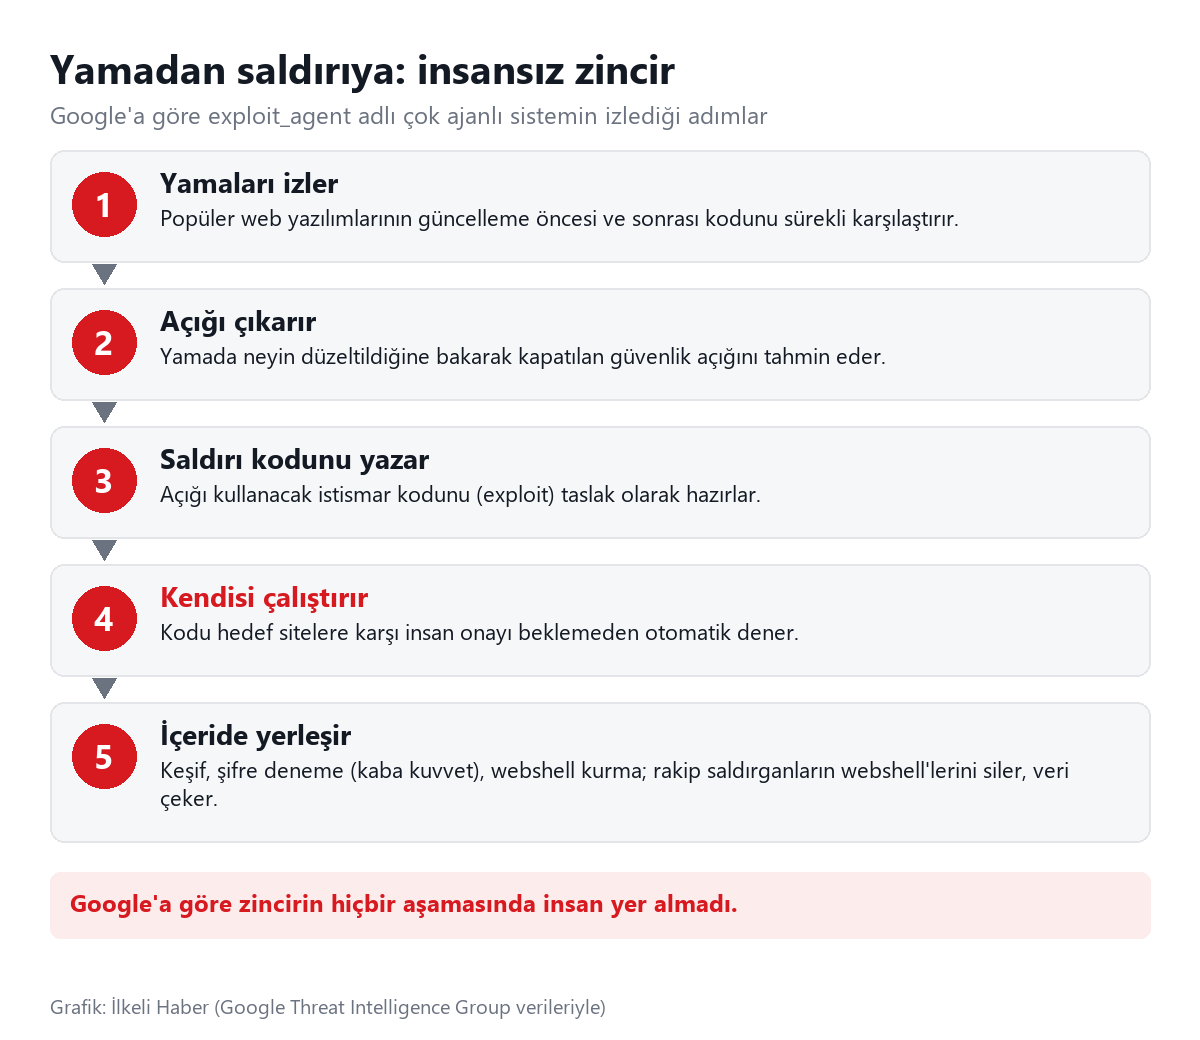
Raporda exploit_agent adı verilen sistem, birden fazla yapay zekâ ajanından oluşuyor. Ajan, kendisine verilen hedefe ulaşmak için adımları kendisi planlayan, araç kullanan ve sonucu değerlendirip yeniden deneyen bir yapay zekâ programı demek. Burada birkaç ajan, bir üretim bandındaki gibi iş bölümü yapıyor.
Google'a göre sistem, yaygın web yazılımlarının güncelleme öncesi ve sonrası kodunu sürekli karşılaştırıyordu. Bir üretici yama yayımladığında, değişen satırlardan hangi açığın kapatıldığını çıkarıyor, bu açığı kullanacak saldırı kodunu yazıyor ve kodu hedeflere karşı kendisi çalıştırıyordu. Yamayı henüz yüklememiş siteler böylece kolay hedef haline geliyor.
Sistem hem büyük şirketlerin sunduğu gelişmiş modellere hem de saldırganın kendi sunucusunda çalışan yerel modellere bağlanıyordu. Rapor, hangi ticari modellerin kullanıldığını açıklamıyor. Raporda örnek olarak, yaygın kullanılan bir WordPress eklentisinde bulunan erişim denetimi kusuruna ait bir kod parçası yer alıyor.
Fransız sitelerinden çekilen veriler sunucuda çıktı
Sunucuda yalnız saldırı aracı değil, sonrasında kullanılan betikler de vardı. Google'ın sıraladığına göre bunlar ele geçirilen sistemde keşif yapıyor, şifreleri deneme yanılmayla kırmaya çalışıyor ve webshell kuruyordu. Webshell, saldırganın sunucuya uzaktan komut göndermesini sağlayan küçük, gizli bir dosya. Betiklerden biri, aynı sitelere sızmış rakip saldırganların webshell'lerini de siliyordu.
Sunucuda kurbanlardan çekilmiş veriler de bulundu. Google, kayıtların saldırganın özellikle Fransız medya, eğlence ve eğitim sitelerine ilgi duyduğunu gösterdiğini belirtti. Bu yazının hazırlandığı 17 Kasım itibarıyla etkilenen kurumların adları ve sayısı açıklanmadı.
Açıkta unutulan sunucu ve Rusça notlar
GTIG, sistemi internete açık bırakılmış bir hazırlık sunucusunda buldu. Raporda sunucunun nasıl tespit edildiğine dair ayrıntı yok. Saldırganın Rusça konuştuğu değerlendirmesi, kodlardaki Rusça açıklamalara dayanıyor. Bir ayar dosyasında, "otomatik istismar" için yapay zekâ servislerinin erişim anahtarlarının sohbete değil doğrudan bu dosyaya yazılması isteniyordu.
CyberScoop'un aktardığına göre Google, saldırıyı belirli bir gruba ya da devlete bağlamadı. Rapor, bu tür araçların hız uğruna gizliliği feda ettiğini ve belirgin dijital izler bıraktığını da vurguluyor. Google ayrıca CAIRN ve PentAGI gibi açık kaynaklı saldırı çerçevelerinin ABD'de havacılık sektöründen bir kuruma ve Asya'daki kurumlara karşı kullanıldığını, Çin bağlantılı bir grubun da kendi otomatik saldırı sistemini geliştirdiğini bildirdi.
Anthropic vakasında son kararı insan veriyordu
"İlk" nitelemesi Google'a ait ve şirketin kendi tespitleriyle sınırlı. Raporun ifadesine göre GTIG, saldırganların açık bulma ve istismarı insan olmadan tamamen otomatikleştirdiğini geçen çeyrekte "ilk kez" tespit etti. Başka kurumların görmediği ya da açıklamadığı vakaların olup olmadığı bilinmiyor.
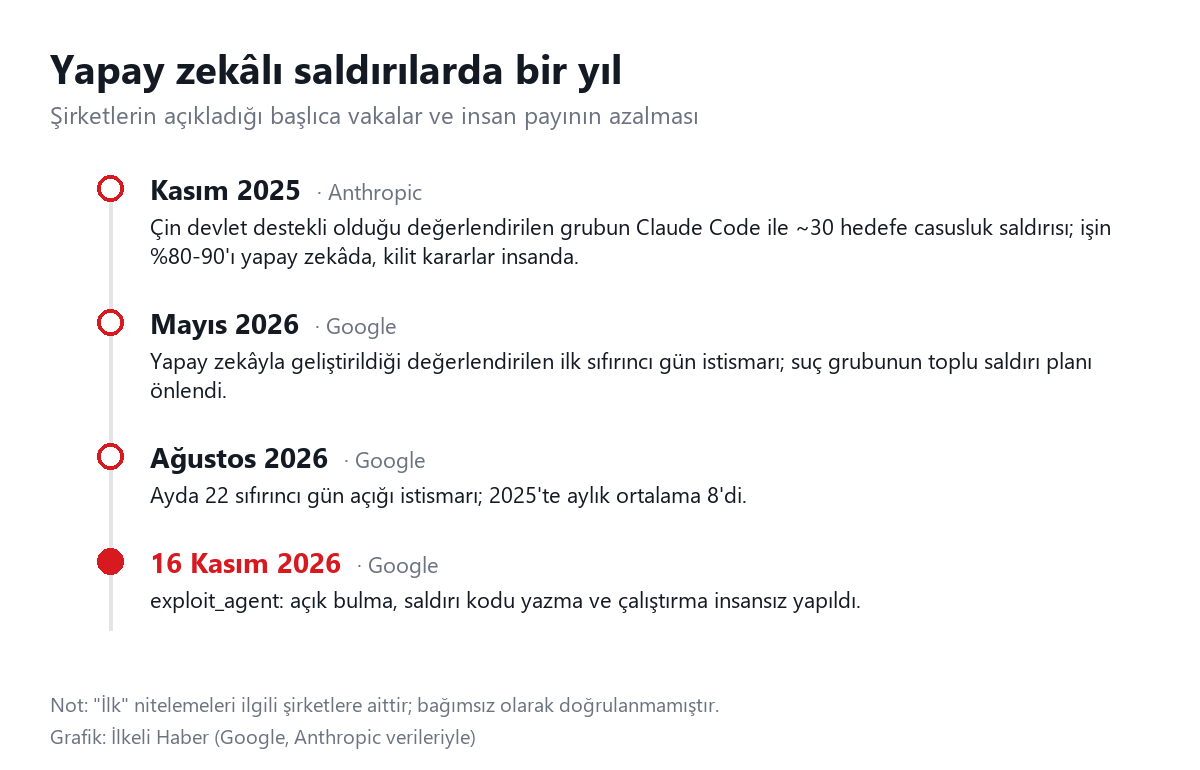
Yapay zekâ şirketi Anthropic, Kasım 2025'te Çin devlet destekli olduğunu değerlendirdiği bir grubun Claude Code aracını kullanarak yaklaşık 30 kuruma casusluk saldırısı düzenlediğini açıklamıştı. Şirkete göre operasyonun yüzde 80-90'ını yapay zekâ yürütmüş, ancak hedef seçimi ve kritik aşamalardaki onaylar insanlarda kalmıştı. Google'ın yeni vakasındaki fark, bu onay adımlarının da ortadan kalkması.
Google, Mayıs 2026'da da bir suç grubunun yapay zekâ yardımıyla geliştirdiği değerlendirilen bir sıfırıncı gün istismarını yakaladığını duyurmuştu. Sıfırıncı gün, üreticinin henüz haberdar olmadığı ve yaması olmayan açık demek. Reuters'ın aktardığına göre bu istismar, popüler bir sistem yönetim aracında iki aşamalı doğrulamayı atlatmaya yarıyordu ve Google planlanan toplu saldırıyı önlediğini söylemişti.
Yama yayımlandığı an yarış başlıyor
Google'a göre sıfırıncı gün istismarları 2025'te ayda ortalama 8 iken 2026'da 11'e çıktı, ağustosta ise 22'ye fırladı. Rapor, yapay zekânın yamanın yayımlanmasıyla saldırının başlaması arasındaki süreyi kısalttığını, kurumların yama duyurusunu bir yarışın başlangıcı gibi görmesi gerektiğini belirtiyor.
Raporda, 21 Ekim'de yamalanan iki PHP açığının ardından birkaç gün içinde yüzlerce sözde saldırı kodunun yayımlandığı da aktarılıyor. Google'a göre bunların çoğu çalışmıyordu ve büyük olasılıkla yapay zekâyla üretilmişti. Şirket, tespit ettiği kötüye kullanımla bağlantılı hesap ve varlıkları kapattığını, modellerini bu tür saldırılara yardım etmeyi reddedecek şekilde güçlendirdiğini bildirdi.
Kaynaklar: Google Threat Intelligence Group, CyberScoop, The Register, Politico Europe, Reuters, Anthropic
 Ürdün ve Irak aynı gün Telegram'ı kapattı
 Meta'ya İtalya'dan 805 milyon euro galeri erişimi cezası
 Voyager 1, 18 Kasım'da Dünya'dan bir ışık günü uzakta olacak
 Starship gemisi yörüngeden dönüp ilk kez kuleye yakalandı
 Starship yörüngeye çıktı, gemi bu gece kuleye dönecek
 Microsoft küresel kesinti için özür diledi, nedeni açıkladı
 Manchester United 40 Yılın En Kötü Başlangıcında: Carrick'in Geleceği Bu Hafta Belli Olacak
 Alman Ordusu Online Mağaza Açıyor: Vitrinde Tüfekli Oyuncak Ördek Var
 Ukrayna'nın İHA saldırıları Rusya'nın rafineri kapasitesinin yüzde 30'unu durdurdu
 Kongo'daki Ebola Salgını Ülke Tarihinin En Büyüğü Oldu
 Mercedes 2021'den Bu Yana İlk Kez Takımlar Şampiyonu: Brezilya'da Yağmurlu Yarışı Norris Kazandı
 Brent petrol 90 doların altına indi: son ayların en düşük seviyesi
 Charles Fırtınası Kapıda: İspanya ve Portekiz'de Kırmızı Alarm
 Çin'in Ticaret Fazlası 10 Ayda 1 Trilyon Doları Aştı
 İngiliz komedyen Russell Brand'e tecavüz ve cinsel saldırıdan 10,5 yıl hapis
 Novaya Gazeta 33 yıl sonra kapandı