
Meta'ya İtalya'dan 805 milyon euro galeri erişimi cezası
İtalya'nın kişisel verileri koruma otoritesi Garante per la protezione dei dati personali, Meta'ya 805 milyon euro (yaklaşık 900 milyon dolar) para cezası verdi. 14 Kasım 2026'da duyurulan karara göre Facebook'un Android uygulaması, kullanıcıların telefon galerisindeki fotoğraf ve videolara ve bunlara bağlı meta verilere, o işlev için ayrıca alınmış bir onay olmadan erişti. Meta cezayı orantısız bulduğunu açıkladı ve karara itiraz edeceğini duyurdu.
Kararın muhatabı, şirketin Avrupa'daki merkezi olan Meta Platforms Ireland Limited. Garante'nin resmî açıklamasına göre ceza, Meta grubunun dünya genelindeki yıllık cirosunun yaklaşık yüzde 0,47'sine denk geliyor.
Galeriden öneri özelliği nasıl çalışıyordu?
Soruşturmanın odağında, Facebook'un 2023'ten beri Android'de sunduğu ve İtalyanca arayüzde "Facebook'ta gezinirken galeriden öneriler al" anlamına gelen ayar var. Bu özellik, kullanıcı uygulamada dolaşırken telefondaki fotoğraf ve videolardan paylaşım önerileri çıkarıyor.
Garante'nin tespitleri üç noktada toplanıyor:
- Galeriye erişim izni, uygulamanın tamamını ve birden çok işlevi kapsayan tek bir izinle isteniyordu.
- İzin ekranından önce gösterilen "diğer işlevleri etkinleştir" türünden genel bir bilgilendirme, bu iznin galeriden öneri özelliğini de kapsadığını açıkça söylemiyordu.
- Özellik varsayılan olarak açık geliyordu; istemeyen kullanıcının ayarı fark edip kendisinin kapatması gerekiyordu.
Otoriteye göre bu tür bir izin, uygulamanın cihazdaki fotoğraf arşivinin tamamını, çoğu zaman kalıcı biçimde okumasına imkân veriyor; hangi içeriğin fiilen kullanıldığını ne kullanıcı ne de denetim otoritesi doğrulayabiliyor. İtalyan haber ajansı Adnkronos ve Il Post, İtalya'da Facebook'u Android uygulamasıyla kullanan yaklaşık 20 milyon profil bulunduğunu aktarıyor.
Ceza neden GDPR'a değil ePrivacy kuralına dayanıyor?
Kararın hukuki dayanağı, Avrupa Birliği'nin Genel Veri Koruma Tüzüğü (GDPR) değil. Garante, İtalyan Kişisel Verilerin Korunması Kanunu'nun 122. maddesini ihlal edilmiş saydı. Bu madde AB'nin ePrivacy (elektronik iletişimde gizlilik) direktifini İtalyan hukukuna aktarıyor ve kullanıcının cihazında saklanan bilgilere erişimi özgür ve bilgilendirilmiş onaya bağlıyor. Garante'nin yorumuyla akıllı telefon kişinin özel alanının bir uzantısı sayılıyor; içeriğine erişim için, verinin bir sunucuya gönderilip gönderilmediğine ya da bir zarar doğup doğmadığına bakılmaksızın onay gerekiyor.
Bu ayrım yetki tartışmasında da belirleyici oldu. Meta, dosyanın şirketin Avrupa'daki ana denetçisi olan İrlanda Veri Koruma Komisyonu'nun (DPC) yetkisinde olduğunu savundu. GDPR'daki "tek durak" mekanizması büyük teknoloji şirketlerinin dosyalarını genellikle Dublin'e yönlendiriyor. Garante ise ePrivacy kurallarında böyle bir mekanizma bulunmadığını belirterek bu itirazı reddetti. İtalyan siber güvenlik ve hukuk yayını Cybersecurity360, kararın sonraki veri işlemeyi değil, cihaza erişimin kendisini hedef aldığına dikkat çekiyor.
Soruşturma bir tüketici derneğinin şikâyetiyle başladı
İnceleme, Temmuz 2025'te Bolzano merkezli tüketici derneği Centro Tutela Consumatori Utenti'nin şikâyetiyle başladı; Garante buna kendi teknik analizini ekledi. Otorite cezanın miktarını belirlerken etkilenen kişi sayısını, ihlalin bazı kullanıcılar için hâlâ sürmesini, şirketin soruşturma boyunca sınırlı iş birliği yapmasını ve 2019'daki bir önceki kararı ağırlaştırıcı neden saydı. O karar, Cambridge Analytica dosyasında Facebook'a verilen 1 milyon euroluk cezaydı. Meta'nın şikâyetten sonra yaptığı değişiklikler hafifletici sayıldı, ancak Garante bunları geç kalmış ve yalnızca uygulamayı güncelleyen kullanıcılarla sınırlı buldu.
Ölçek vermek için kaba bir hesap: 805 milyon euroluk ceza, İtalya'daki yaklaşık 20 milyon Android Facebook profiline bölündüğünde kişi başına 40 euro civarına denk geliyor. Bu bizim hesabımız; Garante cezayı kişi başı bir tutar üzerinden hesaplamadı.
Meta'ya 60 gün süre verildi
Para cezasının yanında Garante şirkete bir dizi yükümlülük getirdi. Meta 60 gün içinde, özelliğin ne yaptığını, galeri erişimi gerektirdiğini ve nasıl kapatılacağını anlatan ayrı ve özel bir onay talebi sunmak zorunda. Özellik, daha önce izin vermiş kullanıcılar dahil herkes için varsayılan olarak kapalı olacak. Süre içinde bu şartlar yerine getirilmezse özellik geçerli onayı olmayan kullanıcılarda açılamayacak. Şirketin 30 gün içinde attığı adımları, 90 gün içinde de aldığı önlemleri otoriteye bildirmesi gerekiyor.
Karar, galerideki içeriklerin yapay zekâ modellerini eğitmekte kullanılıp kullanılmadığını incelemedi; Meta böyle bir kullanımı reddediyor. Garante, 2026'da devreye giren ve galeri içeriğinin bulutta işlenmesine imkân veren yeni bir özelliği ayrıca değerlendirme hakkını saklı tuttu.
Meta cezayı orantısız buluyor, itiraz edecek
Adnkronos'un aktardığı açıklamada Meta sözcüsü, şirketin Garante'nin olaylara ilişkin değerlendirmesine ve mevzuatı uygulama biçimine kesinlikle katılmadığını, cezanın tutarını da orantısız bulduğunu söyledi. Sözcüye göre özellik, insanların Facebook'ta fotoğraf ve video paylaşmasını kolaylaştırmak için tasarlandı; çalışabilmesi için kullanıcıların cihazlarında izin vermesi gerekiyor ve bu izin ayarlardan her an değiştirilebiliyor. Sözcü, "İtiraz etmek niyetindeyiz" dedi. Bu yazının hazırlandığı 15 Kasım itibarıyla itirazın yapılıp yapılmadığına dair bir bilgi yok.
805 milyon euro Avrupa'daki dev cezaların neresinde?
Tutar, Avrupa'da teknoloji şirketlerine kesilen gizlilik cezaları arasında üst sıralara yerleşiyor. İrlanda DPC'nin Mayıs 2023'te Facebook kullanıcılarının verilerinin ABD'ye aktarılması nedeniyle Meta'ya verdiği 1,2 milyar euroluk GDPR cezası, Bloomberg ve Irish Times'ın o dönemki haberlerine göre AB tarihinin rekoru ve hâlâ en yüksek tutar. Lüksemburg'un veri koruma otoritesi CNPD'nin 2021'de Amazon'a verdiği 746 milyon euroluk ceza ise Mart 2026'da Lüksemburg idare mahkemesince usul gerekçesiyle iptal edildi; Lüksemburg yayını Chronicle.lu'nun aktardığına göre dosya yeniden değerlendirilmek üzere düzenleyiciye geri gönderildi. İrlanda DPC, Mayıs 2025'te kullanıcı verilerini Çin'e aktaran TikTok'a 530 milyon euro, Ekim 2024'te hedefli reklam için veri işleyen LinkedIn'e 310 milyon euro ceza vermişti (Irish Times).
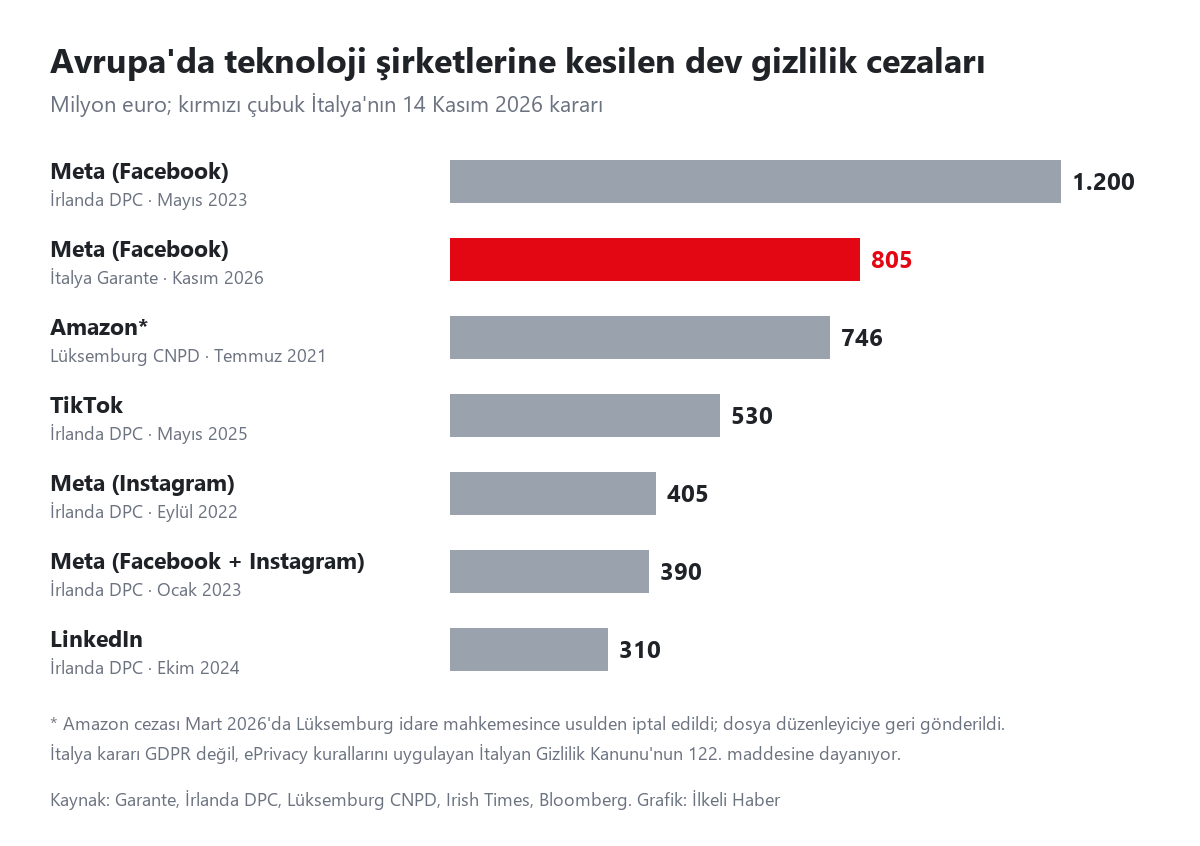
Garante'nin kararı, ulusal otoritelerin ePrivacy kuralları üzerinden, Dublin'deki tek durak sistemine takılmadan doğrudan büyük platformlara yaptırım uygulayabildiğini gösteren bir örnek. Cezanın kesinleşip kesinleşmeyeceğini Meta'nın İtalyan mahkemelerine yapacağı itirazın sonucu belirleyecek.
Kaynaklar: Garante per la protezione dei dati personali, Adnkronos, Il Post, Cybersecurity360, İrlanda Veri Koruma Komisyonu (DPC), Irish Times, Bloomberg, Chronicle.lu
 Voyager 1, 18 Kasım'da Dünya'dan bir ışık günü uzakta olacak
 Starship gemisi yörüngeden dönüp ilk kez kuleye yakalandı
 Starship yörüngeye çıktı, gemi bu gece kuleye dönecek
 Microsoft küresel kesinti için özür diledi, nedeni açıkladı
 Dört sivil toplum kuruluşu, yapay zekâ devlerine 'geliştirmeyi durdurun' davası açtı
 Microsoft 365'te küresel kesinti: Outlook ve Teams 24 saattir tam düzelmedi
 Kongo'daki Ebola Salgını Ülke Tarihinin En Büyüğü Oldu
 Manchester United 40 Yılın En Kötü Başlangıcında: Carrick'in Geleceği Bu Hafta Belli Olacak
 Alman Ordusu Online Mağaza Açıyor: Vitrinde Tüfekli Oyuncak Ördek Var
 Brent petrol 90 doların altına indi: son ayların en düşük seviyesi
 İngiliz komedyen Russell Brand'e tecavüz ve cinsel saldırıdan 10,5 yıl hapis
 Rusya'nın önde gelen bağımsız gazetesi Novaya Gazeta 33 yıl sonra kapanıyor
 Mercedes 2021'den Bu Yana İlk Kez Takımlar Şampiyonu: Brezilya'da Yağmurlu Yarışı Norris Kazandı
 Charles Fırtınası Kapıda: İspanya ve Portekiz'de Kırmızı Alarm
 Çin'in Ticaret Fazlası 10 Ayda 1 Trilyon Doları Aştı
 Ukrayna'nın İHA saldırıları Rusya'nın rafineri kapasitesinin yüzde 30'unu durdurdu